Pix e pagamentos digitais: como empresas podem reduzir riscos de ataques aos sistemas?
Proteção exige atenção a credenciais, APIs, integrações e monitoramento; preparação deve começar antes de períodos de alta demanda, como a Black Friday
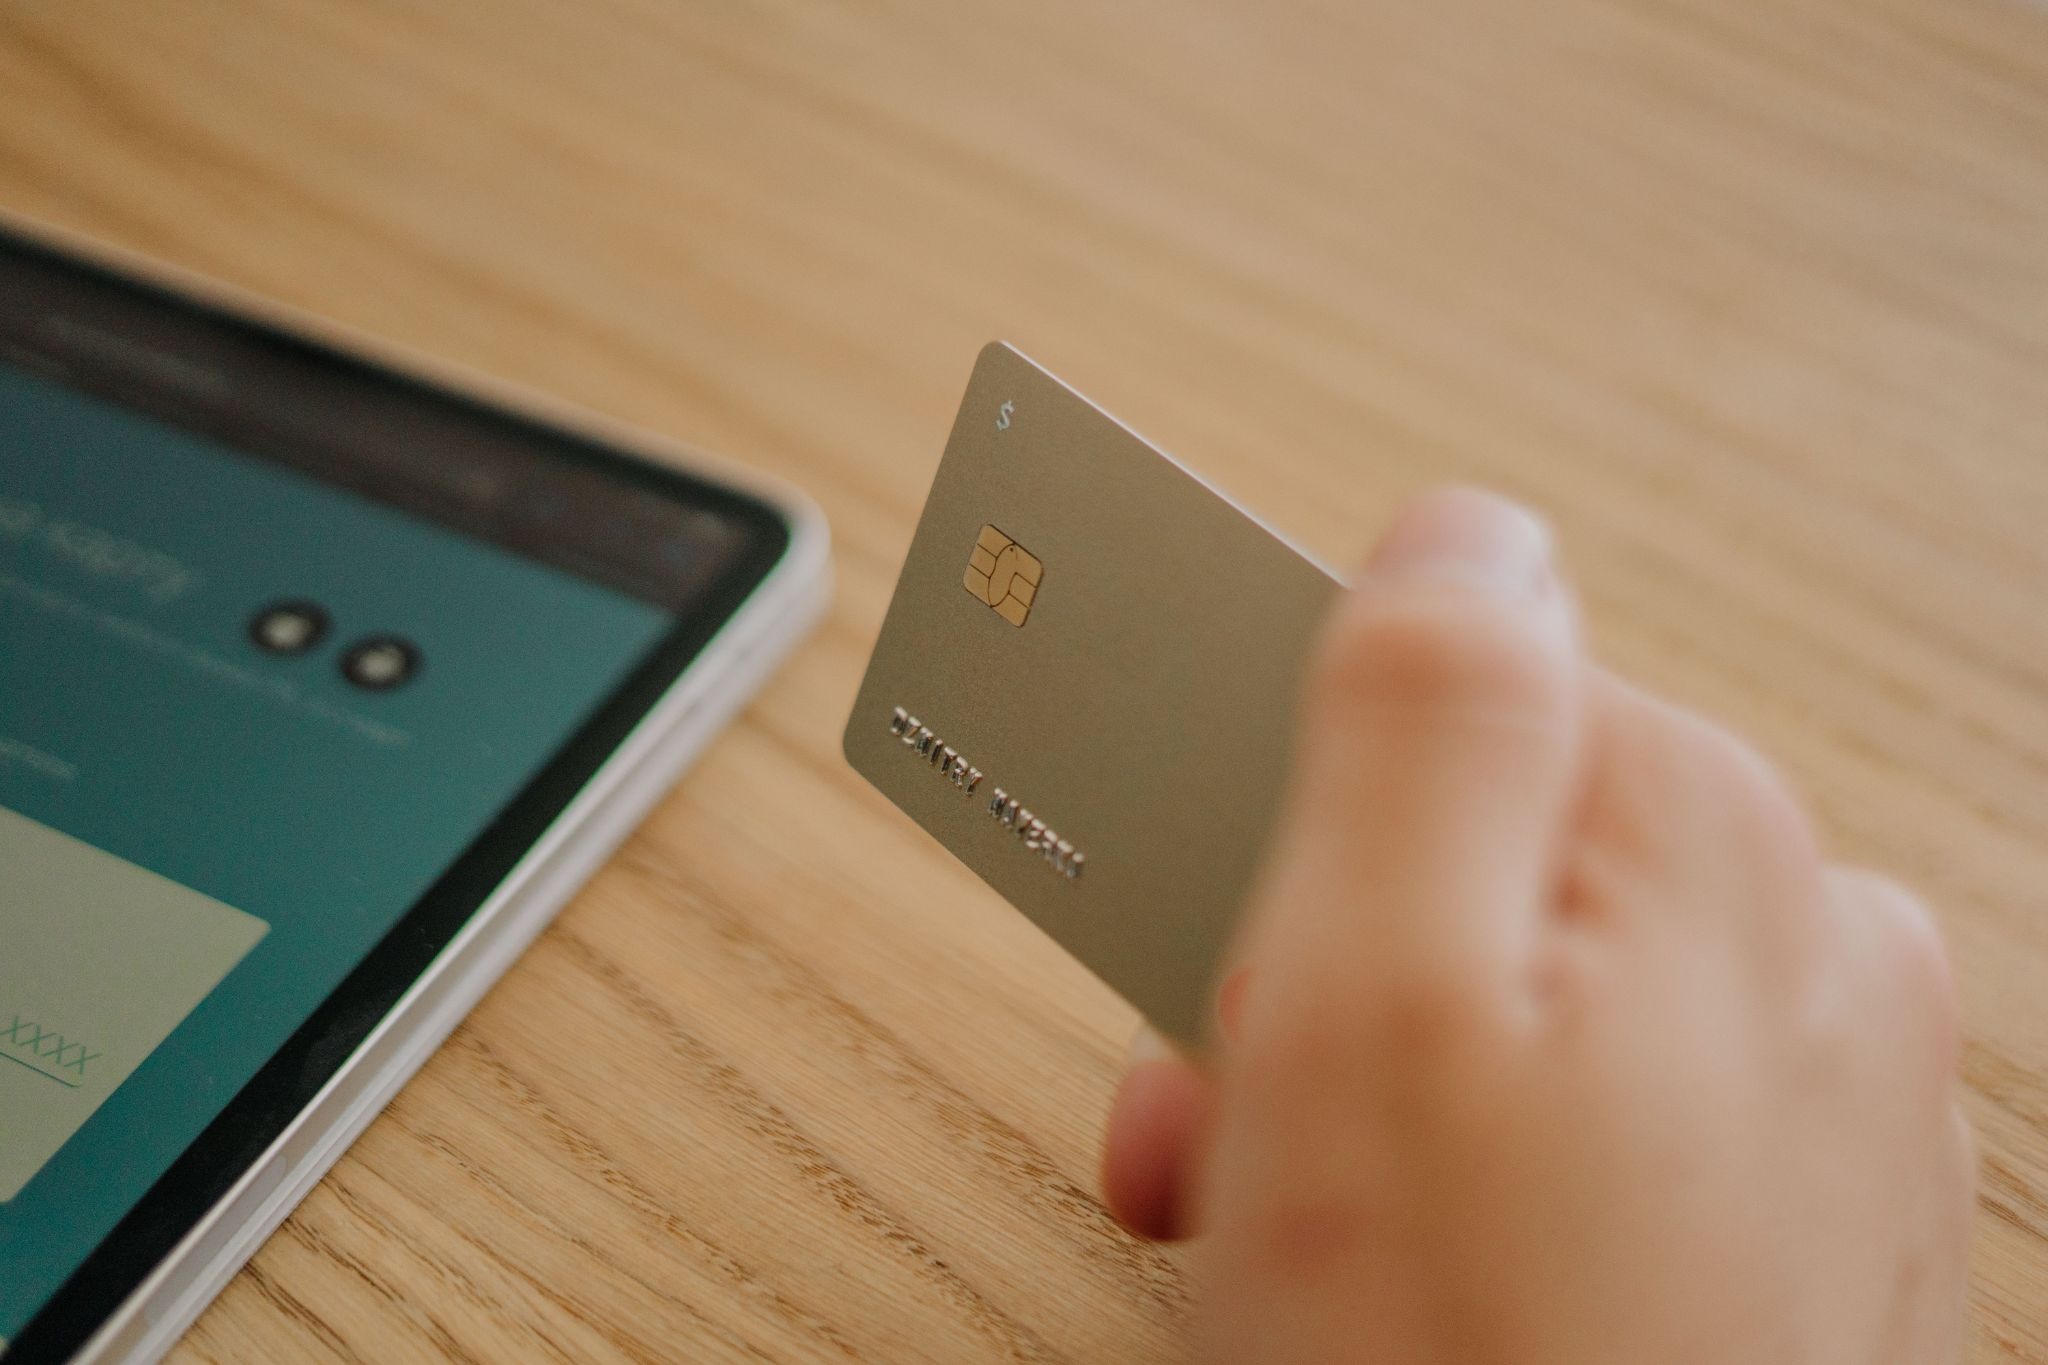
A digitalização dos pagamentos trouxe velocidade para consumidores e empresas, mas também ampliou a quantidade de sistemas, contas e integrações que precisam ser protegidos. No caso do Pix, o risco nem sempre está na infraestrutura central do meio de pagamento. Criminosos podem explorar credenciais roubadas, páginas falsas, falhas em aplicativos, APIs vulneráveis ou acessos indevidos aos ambientes corporativos.
Para reduzir a exposição, a segurança precisa abranger toda a jornada: do login do usuário à confirmação da transação, passando pelo checkout, pelas integrações bancárias e pelos sistemas internos de conciliação.
Credenciais continuam entre os principais alvos
Ataques de phishing tentam reproduzir comunicações de bancos, fornecedores ou gestores para induzir funcionários a fornecer senhas, tokens ou códigos de autenticação. Também há tentativas de reutilizar credenciais vazadas em outros serviços.
A empresa deve exigir autenticação multifator nas contas administrativas e financeiras, limitar permissões conforme a função de cada profissional e eliminar acessos que não sejam mais necessários. Senhas não devem ser compartilhadas entre equipes, e operações sensíveis podem exigir aprovação por mais de uma pessoa.
O Banco Central informa que o ecossistema do Pix possui mecanismos como autenticação, biometria, reconhecimento facial e tokens. Esses controles, entretanto, precisam ser acompanhados de proteção adequada nos sistemas e dispositivos utilizados pelas empresas.
APIs e integrações precisam ser testadas
Sistemas de pagamento normalmente se comunicam com bancos, adquirentes, plataformas de comércio eletrônico e ferramentas de gestão por meio de APIs. Uma configuração inadequada pode expor informações, permitir operações não autorizadas ou facilitar o uso abusivo dos recursos disponíveis.
Entre os riscos mapeados pela OWASP estão falhas de autenticação, problemas no controle de acesso, consumo irrestrito de recursos e configurações incorretas. O Manual de Segurança do Sistema Financeiro Nacional também orienta que a proteção das APIs relacionadas ao Pix seja implementada principalmente no servidor, sem depender apenas da segurança do aplicativo usado pelo cliente.
A realização periódica de um Pentest ajuda a simular tentativas reais de invasão e identificar vulnerabilidades antes que sejam exploradas. O teste deve abranger aplicações, APIs, infraestrutura e regras de negócio, com correção e validação posterior das falhas encontradas.
Black Friday exige sistema de pagamento seguro e preparado
Na Black Friday, o aumento do tráfego e das transações pode dificultar a identificação de atividades anormais. Ao mesmo tempo, uma indisponibilidade no checkout pode interromper vendas justamente no período de maior demanda.
Antes da campanha, as empresas devem realizar testes de carga, revisar integrações, atualizar componentes e verificar se os controles antifraude suportam o volume esperado. Também é necessário estabelecer limites de requisições, mecanismos contra tentativas automatizadas e alertas para mudanças bruscas no padrão das operações.
O plano precisa incluir fornecedores. Bancos, plataformas de pagamento, serviços em nuvem e soluções antifraude devem ter contatos de emergência, responsabilidades definidas e procedimentos para indisponibilidade. Segurança e continuidade operacional precisam ser testadas antes da abertura das ofertas.
Monitoramento permite reagir mais rapidamente
Logs de acesso e transações devem ser centralizados e protegidos contra alterações. Tentativas repetidas de login, mudanças de conta bancária, novos dispositivos, valores incomuns e operações fora do horário habitual são exemplos de eventos que merecem alerta.
Além do monitoramento, a organização precisa de um plano de resposta a incidentes. O documento deve definir quem bloqueia acessos, aciona fornecedores, preserva evidências, comunica clientes e avalia possíveis vazamentos de dados.
Cópias de segurança atualizadas, segmentação da rede e treinamento das equipes completam a estratégia. Simulações periódicas ajudam os profissionais a reconhecer mensagens fraudulentas e a saber como agir diante de uma suspeita.
Pagamentos digitais seguros dependem de tecnologia, processos e pessoas. Quanto mais cedo a empresa identificar seus pontos frágeis, menor será o risco de transformar uma tentativa de ataque em prejuízo financeiro, interrupção das vendas ou perda de confiança dos clientes.
Confira Também:
✅ Nexxus - Plano de Atendimento Médico; Sem Mensalidade e Sem Carência. Pergunte-me como...
Matérias em destaque